
Pentest de hardware em terminais de pagamento: o que se avalia
O que um pentest de hardware avalia em terminais de pagamento, ATMs e dispositivos de campo, como o teste é conduzido e o que perguntar antes de contratar.
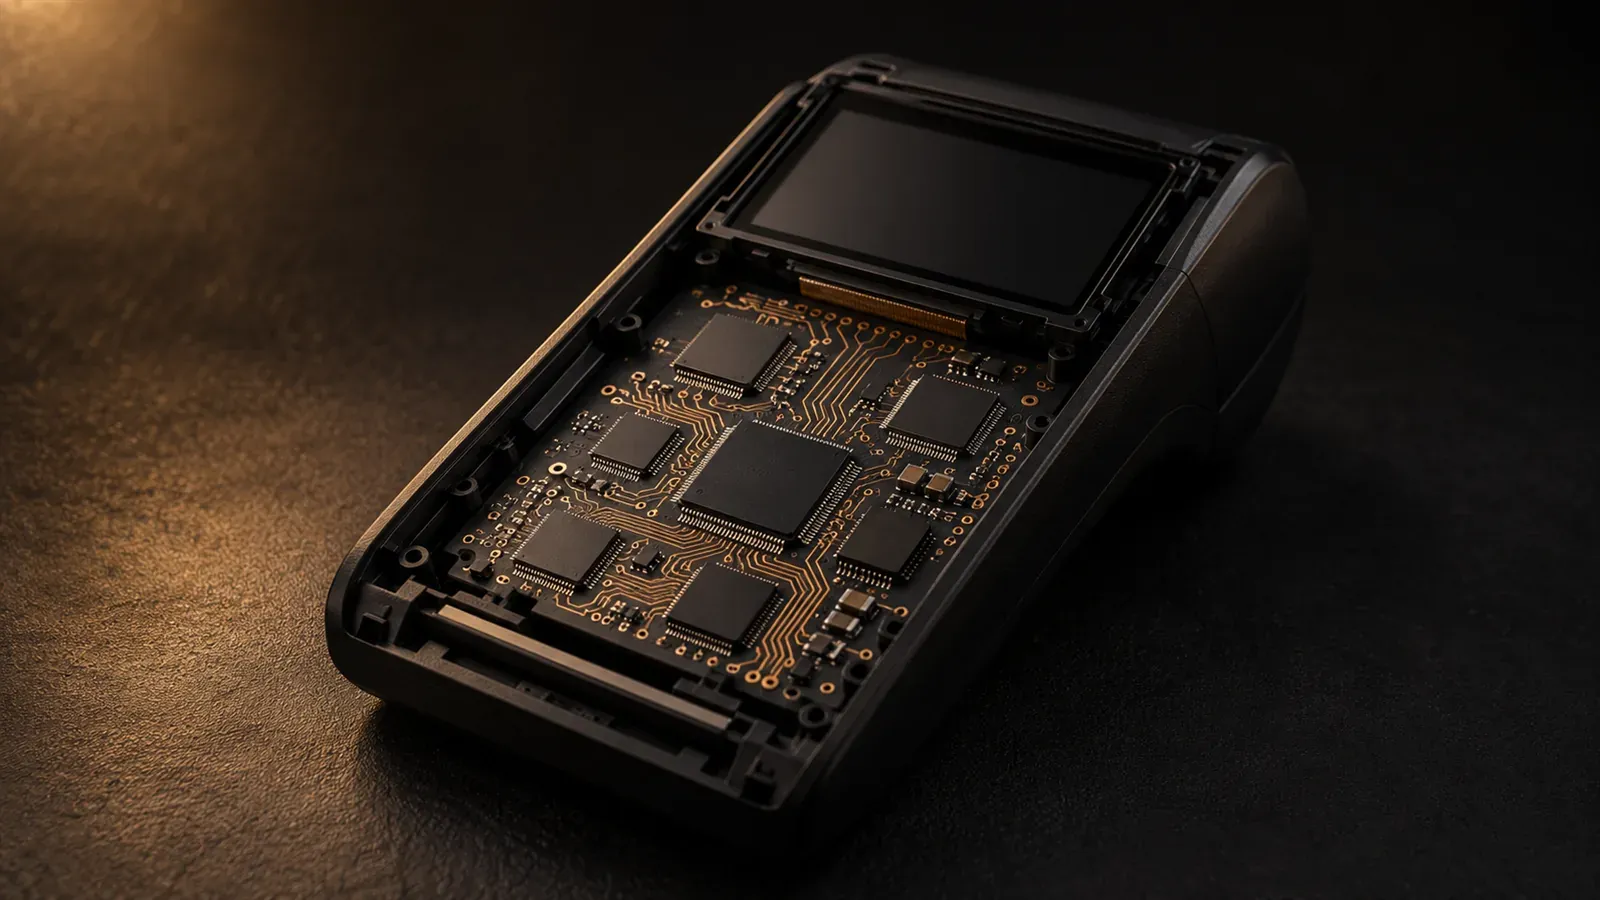
Um terminal de pagamento passa a vida fora do seu controle. Fica no balcão de um lojista, na mochila de um entregador, num quiosque de shopping. Quem quiser estudá-lo pode comprar um usado, levar para casa e abrir com calma. Por isso a segurança desses dispositivos não pode depender só da rede ou do servidor: o próprio aparelho precisa resistir a quem o tem nas mãos.
O pentest de hardware avalia exatamente isso. Ele interessa a fabricantes e integradores de terminais, a adquirentes e subadquirentes que distribuem equipamentos, a bancos com ATMs e a qualquer empresa que coloca dispositivos com segredos em campo.
Por que o hardware é uma superfície própria
Em um sistema na nuvem, o atacante precisa atravessar várias camadas antes de tocar no que importa. Em um dispositivo físico, ele começa com acesso à placa, aos chips de memória, aos conectores e ao tempo que quiser. Proteções que funcionam bem em um servidor, como uma senha forte ou um firewall, não ajudam se a chave de criptografia pode ser lida diretamente da memória do aparelho.
Os terminais certificados seguem os requisitos do PCI PTS POI, que tratam de resistência a violação física, proteção do PIN e gestão de chaves. A certificação é um ponto de partida importante, mas ela vale para versões identificadas de hardware e firmware, avaliadas em laboratório reconhecido. O pentest avalia o dispositivo como ele chega ao campo: com o firmware da sua versão, os aplicativos que sua empresa instalou, a configuração de fábrica do lote e a forma como ele conversa com os seus sistemas.
O que o teste avalia
Um pentest de hardware costuma olhar cinco frentes.
Proteção física e detecção de violação
Terminais com proteção contra violação detectam o acesso às áreas protegidas e apagam as chaves e outros dados sensíveis, conforme o projeto do aparelho. O teste verifica se esses mecanismos estão ativos no equipamento entregue, se respondem como esperado e se o dispositivo para de operar depois de uma violação, em vez de seguir funcionando.
Interfaces de depuração e manutenção
Durante o desenvolvimento, as placas têm interfaces que permitem ao fabricante ler a memória e controlar o processador. Em produção, elas deveriam estar desativadas ou protegidas. O teste verifica se alguma ficou aberta no lote em campo e o que ela daria a quem a encontrasse.
Firmware e atualizações
O firmware é o software que roda no aparelho. O teste avalia se o dispositivo só aceita firmware assinado pelo fabricante, se a verificação acontece em todo boot e em toda atualização, se versões antigas e vulneráveis podem ser reinstaladas e se o arquivo de firmware expõe segredos ou endereços internos.
Armazenamento de dados e chaves
Chaves de criptografia e dados de cartão precisam ficar em áreas protegidas. Dados de autenticação sensíveis, como o PIN e o código de verificação, não podem ser guardados depois da autorização, salvo as exceções previstas no PCI DSS. O teste procura dados sensíveis em memórias comuns, em logs de diagnóstico e em arquivos temporários, e verifica se as chaves são únicas por dispositivo ou compartilhadas por um lote inteiro.
Comunicação com os sistemas
O terminal conversa com o adquirente, com o servidor de gestão do parque e, às vezes, com o celular do lojista. O teste verifica se essas conexões são criptografadas e autenticadas nos dois sentidos, se o dispositivo aceita um servidor falso e se os comandos de gestão remota exigem autorização.
Como o teste é conduzido
O escopo define os modelos, as versões de firmware e quantas unidades a empresa entrega para teste, já que algumas técnicas danificam o aparelho. As regras definem o que pode ser aberto, o que precisa voltar funcionando e quais ambientes de homologação estão disponíveis. O trabalho acontece em bancada, com instrumentos de eletrônica e análise de firmware, e em conjunto com o ambiente de homologação para testar a comunicação.
Cada achado é registrado com fotos, leituras e a descrição do impacto: quem conseguiria repetir, com que equipamento e com quanto tempo de acesso ao aparelho. Isso importa para priorizar, porque uma falha que exige horas de laboratório tem um risco diferente de uma que qualquer pessoa explora em minutos no balcão.
Um exemplo ilustrativo
Este cenário é uma composição de achados comuns em avaliações de dispositivos, não o caso de um cliente real.
Uma subadquirente distribui um modelo de terminal certificado, com um aplicativo próprio para vendas e gestão. Ela entrega três unidades do lote em campo para teste.
A proteção física funciona: ao abrir a caixa, o terminal apaga os segredos e mostra a mensagem de violação. Mas um conector de manutenção acessível pela tampa da bateria, fora da área protegida, responde a comandos de diagnóstico de fábrica que nunca foram desativados naquele lote. Por ele é possível ler a configuração do aplicativo, incluindo o endereço e a credencial do servidor de gestão do parque.
A credencial é a mesma em todos os terminais. Com ela, o servidor de gestão aceita pedidos de qualquer origem, e o teste em homologação mostra que um aparelho falso consegue se registrar e receber atualizações de configuração. Os dados de cartão continuam protegidos pelo módulo seguro do terminal, mas o parque inteiro passa a depender de um segredo que já não é segredo.
As correções seguem a ordem do risco: o fabricante entrega uma versão de firmware que fecha o conector de diagnóstico, a subadquirente passa a gerar uma credencial por dispositivo no momento da ativação e o servidor de gestão passa a exigir autenticação mútua. O reteste confirma as três mudanças em unidades novas.
O que perguntar ao fornecedor
- O teste avalia as unidades do lote em campo, com o firmware e os aplicativos que minha empresa usa?
- Quantas unidades são necessárias e quais técnicas podem danificá-las?
- O escopo inclui a comunicação com o adquirente e com o servidor de gestão do parque?
- Como cada achado é classificado quanto ao esforço, ao equipamento e ao tempo de acesso necessários?
- O relatório separa o que cabe ao fabricante do que cabe à minha empresa corrigir?
- O reteste é feito em unidades atualizadas e como ele é documentado?
Como a Leonnes testa hardware
O pentest da Leonnes inclui hardware, ATMs e terminais de pagamento: interfaces de depuração, firmware e comunicação dos dispositivos, com escopo e regras definidos com você antes do início, status semanal, relatórios técnico, executivo e de riscos financeiros e reteste depois das correções. Conheça o pentest da Leonnes.